IP Address (بخش اول)

IP Address(Internet Protocol Address)

یک آدرس منطقی که برای مشخص کردن دستگاه در ارتباط بین شبکه ها تعیین میشود
از چهار رقم تشکیل شده است که با نقطه از هم جدا میشوند بطور مثال 192.168.10.20
هر عدد هشت بیت است که در مجموع میشود 32 بیت 32=8*4
اعداد  بکاربرده شده دسیمال هستند و بین 255-0 می باشند

همانطور که گفته شد هر
ip address از 32 bit تشکیل شده است و هر ip از چهار بخش تشکیل شده است که به هر بخش octet نیز گفته میشود بطور مثال 192 یک octet میباشد

  • IP Address Classes

متخصصان شبکه با توجه به نیاز شبکه تصمیم به استاندارد سازی و ایجاد کلاسهای مختلف شبکه نموده اند که با توجه به نیاز هر شبکه باید از آن استفاده نمود
آدرسها در 5 کلاس رده بندی میشوند و عدد اول هر آدرس نشان دهنده کلاس آن آدرس است


Class A

1-126

Class B

128-191

Class C

192-223

Class D

224-239

Class E

240-254


مثلا  ip 10.10.10.1 با توجه به اینکه رقم اول آن 10 است نشان دهنده این اسنت که در کلاس A می باشد

  ip 192.168.10.20 با توجه به اینکه رقم اول آن 192 است نشان دهنده این است که در کلاس C می باشد


  • Loop Back

اگر دقت کرده باشین عدد 127 در کلاسهای فوق نبود به این دلیل است که این عدد برای چک کردن کارت شبکه مورد استفاده قرار میگیرد و اگر بخواهیم از صحت سالم بودن کارت شبکه اطمینان حاصل کنید میتوانید از این آدرس استفاده کنید
 
ping
127.0.0.1

کلاس
A
شبکه های کلاس
A برای شبکه هایی که تعداد شبکه هایشان کم ,ولیکن تعداد میزبانهایشان زیاد است و معمولا برای استفاده توسط انستیتوهای دولتی و آموزشی انتخاب میشوند مناسب هستند
در یک آدرس شبکه کلاس
A ,بخش نخست آن نشان دهنده آدرس شبکه (network address) و سه بخش دیگر نیز نشاندهنده آدرس میزبان (host address) در شبکه است.بطور مثال IP 10.20.20.20 عدد 10 به آدرس شبکه و عدد 20.20.20 به آدرس میزبان تعلق دارد
در آدرس دهی کلاس
A اولین بیت صفر میباشد

01111111 = 0 + 64 + 32+ 16+ 8+ 4+ 2+ 1 = 127

کلاس B
شبکه های کلاس
B برای شبکه هایی که تعداد شبکه هایشان بین شبکه های بسیار بزرگ و بسیار کوچک است در نظر گرفته شده است
در یک آدرس شبکه کلاس
B دو بخش نخست آن نشان دهنده آدرس شبکه و دو بخش دیگر نشاندهنده آدرس میزبان است
بطور مثال
IP 172.16.10.10 عدد 172.16 به آدرس شبکه تعلق دارد و عدد 10.10 به آدرس میزبان تعلق دارد
ِدر آدرس دهی کلاس
B دومین بیت صفر میباشد

10111111 = 128+ 0+ 32+ 16+ 8+ 4+ 2+ 1 = 191


کلاس C
شبکه های کلاس
C برای شبکه هایی که تعداد شبکه های زیادی دارند اما میزبان کمتری دارند تدارک داده شده است
در یک آدرس شبکه کلاس
C , سه بخش نخست آن نشان دهنده آدرس شبکه و بخش آخر به آدرس میزبان تعلق دارد
بطور مثال
IP 192.168.10.20 عدد 192.168.10 به آدرس شبکه و 20 به آدرس میزبان تعلق دارد
در آدرس دهی کلاس
C , سومین بیت صفر میباشد

11011111 = 128 + 64+ 0+ 16+ 8+ 4 + 2+ 1 = 223


کلاس D
آدرس کلاس
D برای Multicasting استفاده میشود
بدلیل اینکه این آدرس رزو شده است بهمین دلیل از بحث درباره آن خوداری میکنیم
در کلاس
D چهارمین بیت صفر میباشد

11101111= 128+64+32+0+8+4+2+1=239

Multicasting
فرایند ارسال یک پیام,همزمان به بیش از یک مقصد در شبکه را گویند

کلاس
E
آدرسهای کلاس
E برای research and Development استفاده میشود

Router RIP


پیکربندی
RIP
RIP در پروتکل Distant vector میباشد و برای شبکه های کوچک پیکربندی میشود و برای شبکه هایی که بصورت مستقیم به روتر وصل باشد  پیکربندی میشود

هر مسیرگردان در یک شبکه جدول مسیریابی خود را هر 30 ثانیه یک بار از طریق RIP به نزدیکترین همسایگی خود ارسال میکند.مسیریابی تحت RIP از طریق تعداد گامهای بین مبداو مقصد تعیین میشود.RIP پروتکلی برای پلهای ارتباطی داخلی است چون RIP موثرترین پروتکل مسیریابی نیست به تدریج توسط پروتکل OSPF جایگزین میشود

دو version در RIP موجود میباشد, RIPV1 , RIPV2

RIPV1                            RIPV2
classful                      classless
no authentication        authentication
no encription              encription

classful به معنی استفاده از default subnet mask میباشد
classless به معنی استفاده از customize subnet mask میباشد


RA>en
RA#config t
RA(config)#int e0
RA(config-if)#ip address 192.168.10.1 255.255.255.0
RA(config-if)#no shut
RA(config-if)#^z
RA(config)#wr

RA#config t
RA(config)#int s0
RA(config-if)#ip address 120.120.120.1 255.0.0.0
RA(config-if)#clock rate 64000
RA(config-if)#no shut
RA(config-if)#^z
RA(config)#wr

RA(config)#router rip
RA(config-router)#network 192.168.10.0
RA(config-router)#network 120.0.0.0


RB>en
RB#config t
RB(config)#int e0
RB(config-if)#ip address 192.168.20.1 255.255.255.0
RB(config-if)#no shut
RB(config-if)#^z
RB(config)#wr
RB#config t
RB(config)#int s1
RB(config-if)#ip address 120.120.120.2 255.0.0.0
RB(config-if)#clock rate 64000
RB(config-if)#no shut
RB(config-if)#^z
RB(config)#wr
RB#config t
RB(config)#int s0
RB(config-if)#ip address 150.150.150.1 255.255.0.0
RB(config-if)#clock rate 64000
RB(config-if)#no shut
RB(config-if)#^z
RB(config)#wr

RB(config)#router rip
RB(config-router)#network 192.168.20.0
RB(config-router)#network 120.0.0.0
RB(config-router)#network 150.150.0.0.0

RC>en
RC#config t
RC(config)#int e0
RC(config-if)#ip add 192.168.30.1 255.255.255.0
RC(config-if)#no shut
Rc(config-if)#^z
RC(config)#wr

RC#config t
RC(config)#int s0
RC(config-if)#ip add 150.150.150.2 255.255.0.0
RC(config-if)#clock rate 64000
RC(config-if)#no shut
RC(config-if)#^z
RC(config)#wr

RC(config)#router rip
RC(config-router)#network 192.168.30.0
RC(config-router)#network 150.150.0.0

امنیت در شبکه های بی سیم (بخش هفتم) : ضعف های اولیه ی امنیتی WEP

  در قسمت‌های قبل به سرویس‌های امنیتی استاندارد 802.11 پرداختیم. در ضمنِ ذکر هریک از سرویس‌ها، سعی کردیم به ضعف‌های هریک اشاره‌یی داشته باشیم. در این قسمت به بررسی ضعف‌های تکنیک‌های امنیتی پایه‌ی استفاده شده در این استاندارد می‌پردازیم.


    همان‌گونه که گفته شد، عملاً پایه‌ی امنیت در استاندارد 802.11 بر اساس پروتکل WEP استوار است. WEP در حالت استاندارد بر اساس کلیدهای ۴۰ بیتی برای رمزنگاری توسط الگوریتم RC4 استفاده می‌شود، هرچند که برخی از تولیدکننده‌گان نگارش‌های خاصی از WEP را با کلیدهایی با تعداد بیت‌های بیش‌تر پیاده‌سازی کرده‌اند.


    نکته‌یی که در این میان اهمیت دارد قائل شدن تمایز میان نسبت بالارفتن امنیت و اندازه‌ی کلیدهاست. با وجود آن که با بالارفتن اندازه‌ی کلید (تا ۱۰۴ بیت) امنیت بالاتر می‌رود، ولی از آن‌جاکه این کلیدها توسط کاربران و بر اساس یک کلمه‌ی عبور تعیین می‌شود، تضمینی نیست که این اندازه تماماً استفاده شود. از سوی دیگر همان‌طور که در قسمت‌های پیشین نیز ذکر شد، دست‌یابی به این کلیدها فرایند چندان سختی نیست، که در آن صورت دیگر اندازه‌ی کلید اهمیتی ندارد.


    متخصصان امنیت بررسی‌های بسیاری را برای تعیین حفره‌های امنیتی این استاندارد انجام داده‌اند که در این راستا خطراتی که ناشی از حملاتی متنوع، شامل حملات غیرفعال و فعال است، تحلیل شده است.


    حاصل بررسی‌های انجام شده فهرستی از ضعف‌های اولیه‌ی این پروتکل است :


۱. استفاده از کلیدهای ثابت WEP

    یکی از ابتدایی‌ترین ضعف‌ها که عموماً در بسیاری از شبکه‌های محلی بی‌سیم وجود دارد استفاده از کلیدهای مشابه توسط کاربران برای مدت زمان نسبتاً زیاد است. این ضعف به دلیل نبود یک مکانیزم مدیریت کلید رخ می‌دهد. برای مثال اگر یک کامپیوتر کیفی یا جیبی که از یک کلید خاص استفاده می‌کند به سرقت برود یا برای مدت زمانی در دست‌رس نفوذگر باشد، کلید آن به‌راحتی لو رفته و با توجه به تشابه کلید میان بسیاری از ایستگاه‌های کاری عملاً استفاده از تمامی این ایستگاه‌ها ناامن است.

    از سوی دیگر با توجه به مشابه بودن کلید، در هر لحظه کانال‌های ارتباطی زیادی توسط یک حمله نفوذپذیر هستند.


۲. Initialization Vector (IV)

این بردار که یک فیلد ۲۴ بیتی است در قسمت قبل معرفی شده است. این بردار به صورت متنی ساده فرستاده می شود. از آن‌جایی‌که کلیدی که برای رمزنگاری مورد استفاده قرار می‌گیرد بر اساس IV تولید می شود، محدوده‌ی IV عملاً نشان‌دهنده‌ی احتمال تکرار آن و در نتیجه احتمال تولید کلیدهای مشابه است. به عبارت دیگر در صورتی که IV کوتاه باشد در مدت زمان کمی میتوان به کلیدهای مشابه دست یافت.

    این ضعف در شبکه‌های شلوغ به مشکلی حاد مبدل می‌شود. خصوصاً اگر از کارت شبکه‌ی استفاده شده مطمئن نباشیم. بسیاری از کارت‌های شبکه از IVهای ثابت استفاده می‌کنند و بسیاری از کارت‌های شبکه‌ی یک تولید کننده‌ی واحد IVهای مشابه دارند. این خطر به‌همراه ترافیک بالا در یک شبکه‌ی شلوغ احتمال تکرار IV در مدت زمانی کوتاه را بالاتر می‌برد و در نتیجه کافی‌ست نفوذگر در مدت زمانی معین به ثبت داده‌های رمز شده‌ی شبکه بپردازد و IVهای بسته‌های اطلاعاتی را ذخیره کند. با ایجاد بانکی از IVهای استفاده شده در یک شبکه‌ی شلوغ احتمال بالایی برای نفوذ به آن شبکه در مدت زمانی نه چندان طولانی وجود خواهد داشت.


۳. ضعف در الگوریتم

    از آن‌جایی‌که IV در تمامی بسته‌های تکرار می‌شود و بر اساس آن کلید تولید می‌شود، نفوذگر می‌تواند با تحلیل و آنالیز تعداد نسبتاً زیادی از IVها و بسته‌های رمزشده بر اساس کلید تولید شده بر مبنای آن IV، به کلید اصلی دست پیدا کند. این فرایند عملی زمان بر است ولی از آن‌جاکه احتمال موفقیت در آن وجود دارد لذا به عنوان ضعفی برای این پروتکل محسوب می‌گردد.


۴. استفاده از CRC رمز نشده

    در پروتکل WEP، کد CRC رمز نمی‌شود. لذا بسته‌های تأییدی که از سوی نقاط دست‌رسی بی‌سیم به‌سوی گیرنده ارسال می‌شود بر اساس یک CRC رمزنشده ارسال می‌گردد و تنها در صورتی که نقطه‌ی دست‌رسی از صحت بسته اطمینان حاصل کند تأیید آن را می‌فرستد. این ضعف این امکان را فراهم می‌کند که نفوذگر برای رمزگشایی یک بسته، محتوای آن را تغییر دهد و CRC را نیز به دلیل این که رمز نشده است، به‌راحتی عوض کند و منتظر عکس‌العمل نقطه‌ی دست‌رسی بماند که آیا بسته‌ی تأیید را صادر می کند یا خیر.


    ضعف‌های بیان شده از مهم‌ترین ضعف‌های شبکه‌های بی‌سیم مبتنی بر پروتکل WEP هستند. نکته‌یی که در مورد ضعف‌های فوق باید به آن اشاره کرد این است که در میان این ضعف‌ها تنها یکی از آن‌ها (مشکل امنیتی سوم) به ضعف در الگوریتم رمزنگاری باز می‌گردد و لذا با تغییر الگوریتم رمزنگاری تنها این ضعف است که برطرف می‌گردد و بقیه‌ی مشکلات امنیتی کماکان به قوت خود باقی هستند.


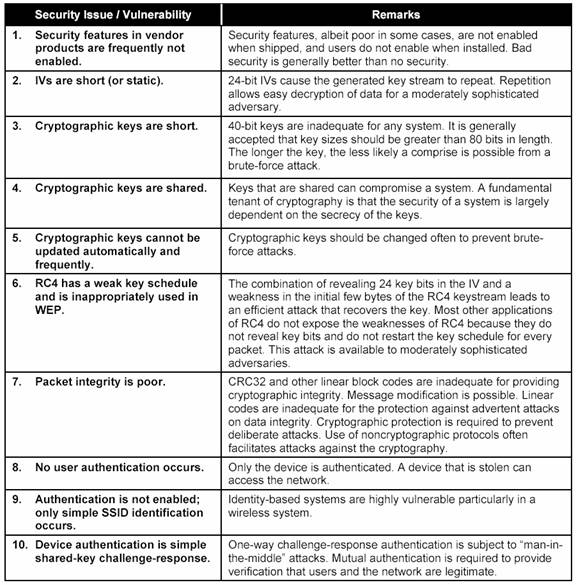
    جدول زیر ضعف‌های امنیتی پروتکل WEP را به‌اختصار جمع‌بندی کرده  است :


در قسمت‌های آتی به بررسی خطرهای ناشی از این ضعف‌ها و نیازهای امنیتی در شبکه‌های بی‌سیم می‌پردازیم.